PHP2Shell Ancam Situs Web, Mengapa Update WordPress Saja Belum Cukup?
Tambalan PHP tersedia sejak 21 Oktober. Pemilik situs perlu membedakan pembaruan aplikasi, mesin PHP di server, dan perlindungan WAF.
Pilihan berbagi lainnya
PHP merilis tambalan pada 21 Oktober 2026 untuk dua celah kritis yang dikenal sebagai PHP2Shell. Pengumuman resmi menyebut celah tersebut dapat memungkinkan penyerang menjalankan kode dari jarak jauh tanpa autentikasi. Bagi pengelola situs, pembaruan WordPress atau plugin saja belum menyelesaikan masalah karena komponen PHP di server juga perlu diperbaiki.
Masalah berada di mesin PHP
Peneliti Wiz menjelaskan bahwa kelemahan berada pada mesin inti PHP, terpisah dari aplikasi yang berjalan di atasnya. WordPress, Drupal, dan Joomla termasuk aplikasi yang menggunakan PHP. Karena itu, aplikasi yang kodenya aman tetap dapat menghadapi risiko ketika berjalan di atas versi PHP yang rentan.
Dalam pengumuman 21 Oktober, proyek PHP mencantumkan empat rilis perbaikan: 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Dua celah itu dicatat sebagai CVE-2026-109618 dan CVE-2026-109619. Pengguna paket distribusi Linux atau dukungan jangka panjang perlu memeriksa pembaruan dari vendornya, termasuk kemungkinan tambalan yang diterapkan ke versi paket lama atau backport.
Empat rilis perbaikan yang diumumkan PHP
- Cabang 8.5
- 8.5.12 Rilis perbaikan 21 Oktober 2026.
- Cabang 8.4
- 8.4.27 Rilis perbaikan 21 Oktober 2026.
- Cabang 8.3
- 8.3.36 Rilis perbaikan 21 Oktober 2026.
- Cabang 8.2
- 8.2.35 Untuk paket vendor, cek ketersediaan backport.
Apa yang perlu ditanyakan ke hosting?
Cloudflare menegaskan perbedaan antara memperbarui kode situs dan memperbarui PHP yang menjalankannya. Jika PHP dikelola penyedia hosting, pemilik situs perlu meminta penyedia menerapkan pembaruan keamanan. Tombol pembaruan plugin di dasbor WordPress dengan demikian tidak dapat dijadikan bukti bahwa mesin PHP server telah ditambal.
WAF tetap perlu disertai tambalan
Perlindungan web application firewall atau WAF juga merupakan lapisan tambahan. Dalam keterangannya pada 21 Oktober, Cloudflare mengatakan telah melihat lalu lintas serangan yang menyasar pelanggannya, sekaligus tetap meminta pelanggan memasang tambalan PHP. Keterangan ini menunjukkan adanya aktivitas serangan yang diamati perusahaan tersebut; bukan bukti bahwa setiap situs pengguna PHP sudah berhasil dibobol.
Periksa PHP yang dibawa produk lain
Panduan NCSC Belanda menambahkan langkah tambahan: inventarisasi aplikasi dan versi PHP, dengan prioritas sistem yang terbuka ke internet. Produk pihak ketiga, perangkat, atau paket yang menyertakan PHP perlu diperiksa terpisah dan mengikuti pembaruan vendor. Memperbaiki satu server tidak otomatis memastikan semua salinan PHP di lingkungan yang sama telah diperbarui.
Dari perbandingan panduan tersebut, pemilik situs dapat meminta tiga informasi konkret kepada pengelola hosting: versi atau paket PHP yang aktif, konfirmasi pemasangan tambalan untuk kedua CVE, serta apakah ada produk lain yang membawa PHP sendiri. Jawaban itu lebih berguna daripada sekadar pemberitahuan bahwa plugin sudah diperbarui atau WAF sudah dinyalakan.
Batas informasi dan metode
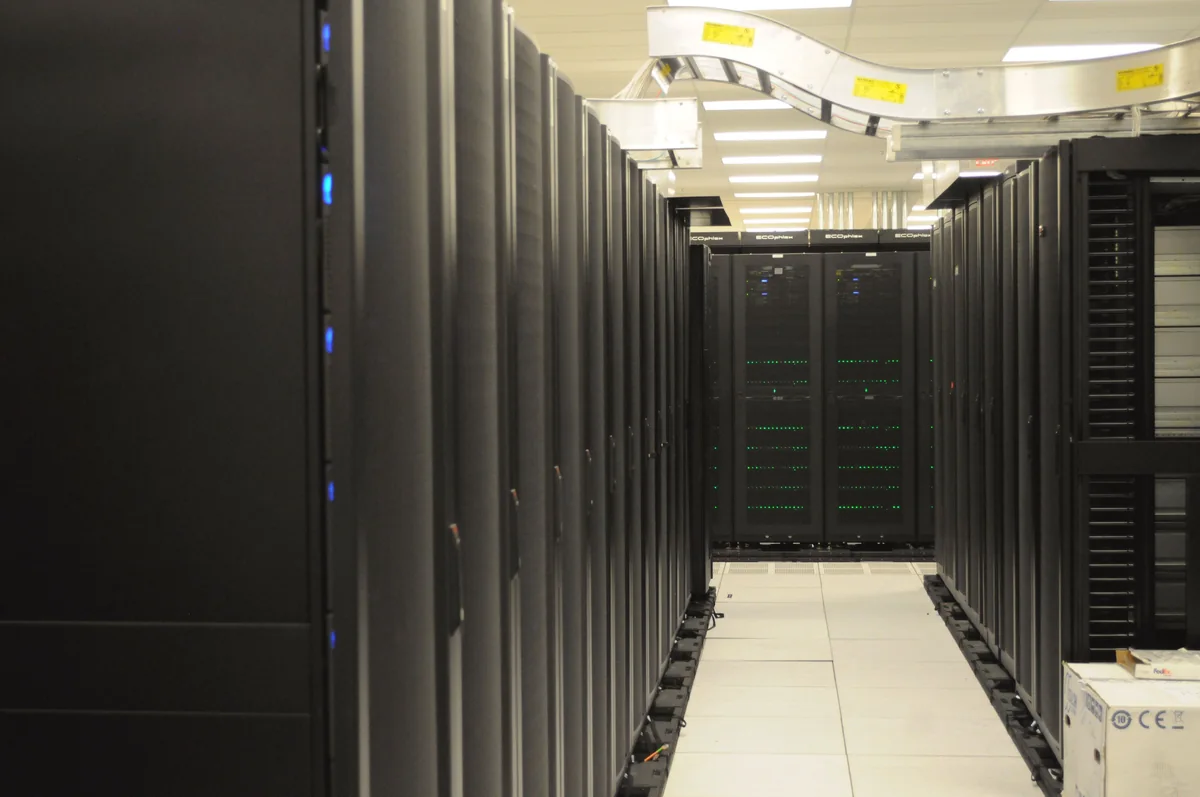
Metode liputan: kompilasi pengumuman PHP, penjelasan Wiz dan Cloudflare, serta panduan NCSC Belanda. Redaksi tidak menguji atau memindai server pembaca dan tidak menetapkan jumlah situs Indonesia yang terdampak. Foto arsip rak server NERSC bertanggal 14 Oktober 2011 hanya menggambarkan infrastruktur server, bukan dokumentasi serangan PHP2Shell.
PHP2Shell: aplikasi, mesin PHP, dan perlindungan tambahan
Apa yang perlu dipastikan pemilik situs ketika aplikasi sudah diperbarui tetapi mesin PHP mungkin belum ditambal?
Membandingkan pengumuman rilis PHP dengan penjelasan teknis dan panduan operasional sumber primer.
Fakta dari sumber
PHP mengumumkan empat rilis perbaikan untuk dua celah kritis pada 21 Oktober 2026.
PHPPembaruan kode situs atau plugin saja tidak memperbaiki kelemahan pada mesin PHP.
CloudflareProduk yang membawa PHP sendiri perlu diperiksa terpisah mengikuti pembaruan vendor.
NCSC Belanda
Kronologi
- 2026-10-21
Rilis perbaikan diumumkan PHP; panduan NCSC dan penjelasan Cloudflare tersedia pada tanggal yang sama.
PHP
Yang belum dijawab sumber
- Apa versi paket dan status tambalan yang sudah dikonfirmasi setiap penyedia hosting kepada pelanggannya?
- Berapa situs Indonesia yang benar-benar mengalami kompromi? Sumber yang diperiksa tidak menyediakan penghitungan tersebut.
Tidak ada pemindaian server, audit pemasangan tambalan, atau penghitungan korban oleh redaksi. Pengamatan lalu lintas serangan diatribusikan kepada Cloudflare.
Catatan pembaruan
- 2026-10-22T17:12:15+07:00 — Berkas awal membedakan pembaruan aplikasi, mesin PHP, dan WAF; belum ada koreksi tercatat.
Sumber tambahan terakhir diperiksa: . Cakupan cek dijelaskan di atas.
Sumber & konteks
Pengumuman dan panduan sumber primer dibaca langsung; tidak ada pengujian server oleh redaksi.